การสังเกตการณ์คอนเทนเนอร์ที่โฮสต์เองด้วยบริบท AI และบันทึกถาวร
logdeck, โดย AmoabaKelvin, เป็นแพลตฟอร์มควบคุมที่โฮสต์ด้วยตนเองซึ่งรวมศูนย์บันทึกคอนเทนเนอร์และการสังเกตการณ์สำหรับสภาพแวดล้อม Docker และ Podman เครื่องมือนี้จับบันทึกประวัติศาสตร์ ให้จุดสิ้นสุดที่อ่านได้โดยเครื่องสำหรับผู้ช่วยการเขียนโค้ด AI และเปิดเผยข้อมูลเทเลเมตรีย้อนหลังของคอนเทนเนอร์พร้อมกับการควบคุมวงจรชีวิต มันถูกส่งเป็นการติดตั้งที่กะทัดรัดเหมาะสำหรับโฮสต์ Linux และออกแบบมาเพื่อเก็บข้อมูลในสถานที่ และรวมเข้ากับการทำงานพัฒนาที่ใช้ AI.
คุณสามารถใช้มันทำงานอะไรได้บ้าง?
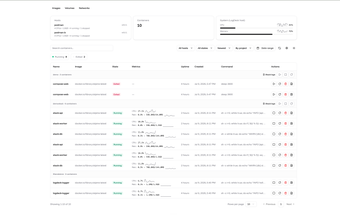
เครื่องมือมุ่งเน้นไปที่การสังเกตการณ์คอนเทนเนอร์และการควบคุมการดำเนินงาน โดยรวมการเข้าถึงบันทึกที่ถาวรเข้ากับการจัดการแบบโต้ตอบ มันสนับสนุนคำสั่งวงจรชีวิตและการดำเนินการสแต็ค Compose ให้บริการเชลล์ในเบราว์เซอร์สำหรับคอนเทนเนอร์ที่กำลังทำงาน และแสดงข้อมูลโทรมาตรีสดเพื่อให้ผู้ปฏิบัติงานสามารถตรวจสอบแนวโน้มทรัพยากร การดำเนินการในเวิร์กโฟลว์ทั่วไปประกอบด้วย:
- เริ่ม, หยุด, เริ่มใหม่, ลบคอนเทนเนอร์
- ตรวจสอบสแต็ค Compose และสถานะบริการ
- เปิดเชลล์ในคอนเทนเนอร์ที่กำลังทำงานจากเบราว์เซอร์
บันทึกและเมตริกของมันมีความทนทานและสามารถดำเนินการได้อย่างไร?
เครื่องมือเก็บประวัติการทำงานเพื่อให้ บันทึกยังคงอยู่แม้จะมีการปรับใช้ใหม่; บันทึกจะอยู่รอดอย่างชัดเจนจาก 'docker compose up --build' และการลบคอนเทนเนอร์ การตรวจสอบจะแสดงตัวเลข CPU และหน่วยความจำสดพร้อมแนวโน้มในอดีต และการแจ้งเตือนอัตโนมัติจะทำเครื่องหมายการตายของคอนเทนเนอร์, OOM kills, และรูปแบบข้อผิดพลาดของบันทึกที่กำหนดไว้ ข้อเสนอแนะแบบชุมชนเน้นย้ำว่าแนวทางบันทึกถาวรเป็นทางเลือกที่ง่ายกว่าสำหรับการบันทึกที่หนักกว่าสำหรับการปรับใช้ขนาดเล็ก
มันต้องการการตั้งค่าทางเทคนิคหรือทักษะในการดำเนินการหรือไม่?
การปรับใช้เป้าหมายไปยังโฮสต์ Linux ที่รัน Docker หรือ Podman และสนับสนุนการควบคุมโฮสต์ระยะไกลผ่าน SSH หรือ TCP โดยไม่ต้องติดตั้งตัวแทนบนโหนดเป้าหมาย เซิร์ฟเวอร์ Model Context Protocol ที่ติดตั้งในตัวเปิดเผยบริบทโครงสร้างพื้นฐานให้กับลูกค้าที่ปฏิบัติตาม MCP เช่น Claude Desktop, Cursor, และ Claude Code ทำให้ลูกค้า AI สามารถตรวจสอบบันทึกและดำเนินการจัดการได้ ดังนั้นผู้ปฏิบัติงานจึงต้องวางแผนการเข้าถึงโฮสต์และสิทธิ์ตัวแทนเป็นส่วนหนึ่งของการตั้งค่า
ทางเลือกที่เหมาะสมสำหรับผู้ปฏิบัติงานที่ต้องการการควบคุมในท้องถิ่นพร้อมการเข้าถึง AI
เครื่องมือนี้เหมาะสำหรับทีมที่ให้ความสำคัญกับการสังเกตการณ์ในสถานที่และพร้อมที่จะจัดการสิทธิ์ของตัวแทนสำหรับการเข้าถึงแบบโปรแกรม คาดหวังว่าจะต้องกำหนดนโยบายการเข้าถึงโฮสต์และขีดจำกัดของตัวแทนก่อนที่จะเปิดใช้งานการดำเนินการที่ขับเคลื่อนด้วย AI เนื่องจากลูกค้าที่เชื่อมต่อสามารถดำเนินการบนโครงสร้างพื้นฐานได้ มันเป็นทางเลือกที่สมเหตุสมผลสำหรับผู้ที่มุ่งเน้น DevOps ที่ยอมรับการควบคุมการเข้าถึงที่จัดการโดยผู้ปฏิบัติงานและการจัดการที่ใช้ SSH.